
CodeRabbit
KI-Code-Review, das jeden Pull Request kommentiert, mit PR-Triage, Erklärungen zu Änderungen und Sicherheitsüberwachung.
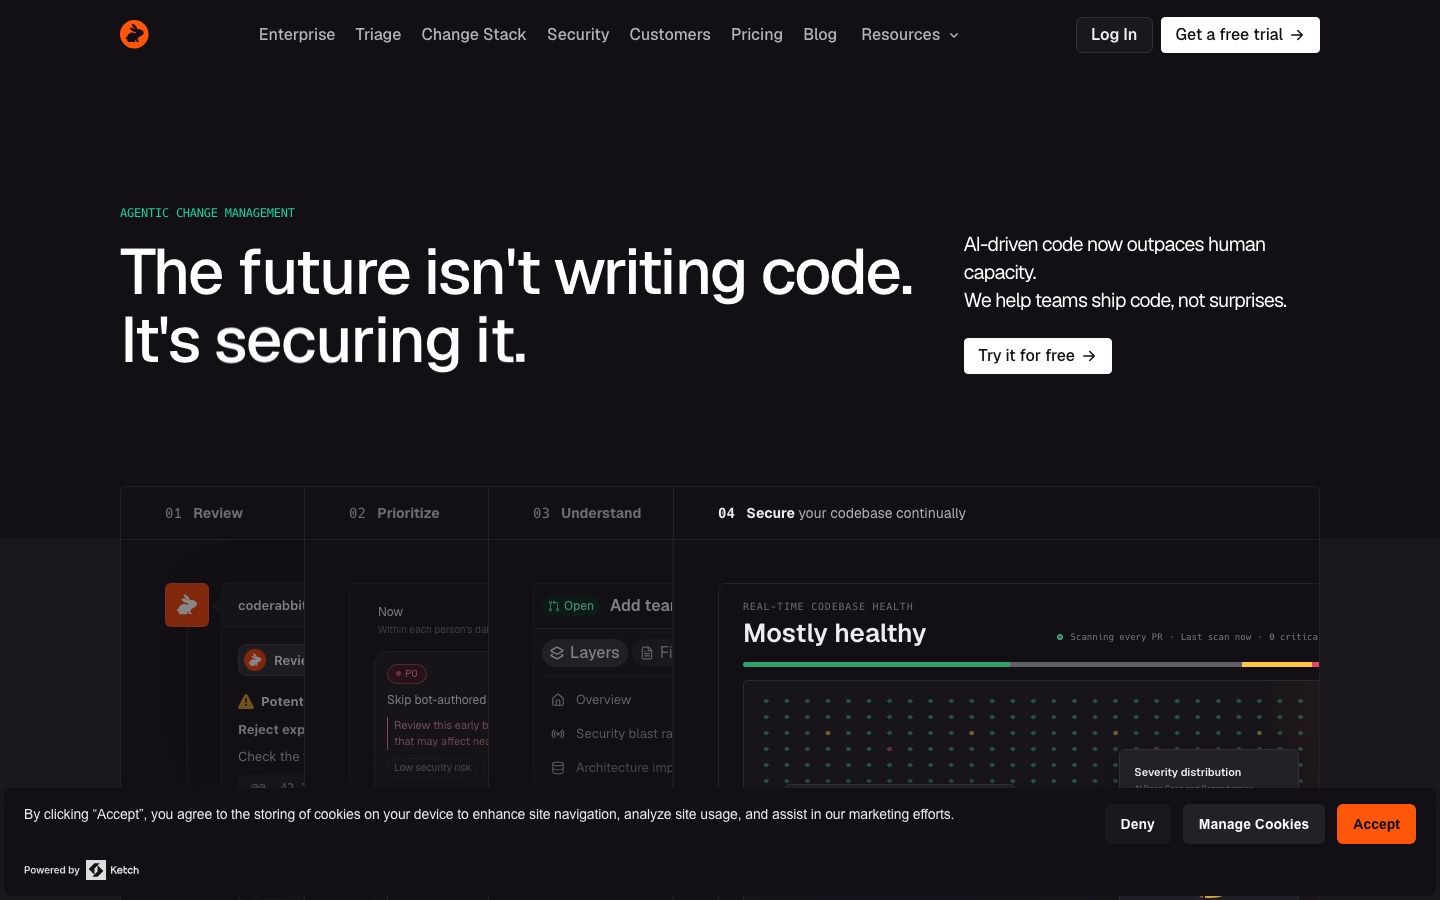
CodeRabbit ist ein KI-Tool für Code-Reviews. CodeRabbit wird auf GitHub oder GitLab installiert, prüft dort jeden Pull Request und kommentiert mit Korrekturen, die sich direkt übernehmen lassen. Außerdem ordnet CodeRabbit die Review-Warteschlange nach Priorität, erklärt große Diffs und überwacht Code auf Sicherheitsprobleme. Reviews für öffentliche Repositories sind kostenlos, kostenpflichtige Tarife beginnen mit einer Testphase.
Am besten geeignet für Entwicklungsteams, in denen die Zahl der Pull Requests, vor allem von Coding-Agenten, schneller wächst, als menschliche Reviewer sie bewältigen können.
- Zu finden in
- KI-Code-AssistentDevOps und Monitoring
- Plattformen
- Web, Plugin, API, MCP, Discord
- Preismodell
- Abo
- Kostenloser Tarif
- Ja
- Kostenlose Testphase
- Ja
- API
- Ja
- Anbieter
- CodeRabbit Inc.
- Hinzugefügt
Zuletzt geprüft: . Die Angaben stammen von coderabbit.ai.
Was ist CodeRabbit?
CodeRabbit ist ein KI-Dienst für Code-Reviews, der jeden Pull Request liest und Kommentare mit vorgeschlagenen, direkt übernehmbaren Korrekturen hinterlässt. Er wird als App auf GitHub oder GitLab installiert und ist auch in der IDE und über die Kommandozeile verfügbar. Das Produkt gliedert sich in vier Bereiche. Review liefert das automatisierte Feedback, lernt die Konventionen eines Teams aus Antworten und kann mit Coding-Agenten so lange im Austausch bleiben, bis Probleme behoben sind. Triage bewertet und ordnet offene Pull Requests, leitet sie an passende Reviewer weiter und zeigt die Warteschlange als Kanban-Board. Change Stack erklärt große Diffs mit semantischen Diffs, Blast-Radius-Kontext und Architekturdiagrammen. Security führt geplante Tiefenscans und Prüfungen bei jedem PR aus, verifiziert Funde und eröffnet eine Korrektur. Ein Agent für Slack unterstützt bei der Untersuchung von Vorfällen, bei Support-Fällen und bei der Planung. Kostenpflichtige Tarife beginnen mit einer 14-tägigen Testphase, Reviews für öffentliche Repositories sind kostenlos.
Wichtigste Funktionen
Automatische PR-Reviews
Setzt zeilengenaue Kommentare an jeden Pull Request, mit Schweregrad und einem Vorschlag, der sich direkt committen lässt.
Learnings
Merkt sich Korrekturen von Entwicklern, etwa eine Repository-Konvention, und wendet sie in späteren Reviews an.
Prüfungen vor dem Merge und Aktionen danach
Erzwingt vor dem Merge Regeln wie Prüfungen von Titel oder Docstrings und führt danach Folgeaufgaben wie Changelog-Updates aus.
Triage
Bewertet Pull Requests nach Nutzen und Risiko, schlägt einen Reviewer vor und stellt die Warteschlange auf einem Board dar.
Change Stack
Zerlegt einen sehr großen Diff in eine Erklärung seiner Bedeutung und zeigt die Auswirkungen über die Schichten des Systems hinweg.
Sicherheitsüberwachung
Scannt Codebasis und Abhängigkeiten nach Zeitplan und pro PR, bestätigt einen Fund und schlägt die Korrektur in einem Pull Request vor.
Anwendungsfälle
- Von Agenten geschriebenen Code prüfen
- Große Pull Requests von Coding-Agenten prüfen, bevor ein Mensch sie freigibt.
- Review-Rückstau abbauen
- Eine lange PR-Warteschlange so ordnen, dass Änderungen mit großer Wirkung und hohem Risiko zuerst angesehen werden.
- Teamstandards durchsetzen
- Bei jedem Merge eigene Prüfungen für Beschreibungen, Titel und Dokumentation anwenden.
- Anfällige Abhängigkeiten finden
- Einen bekannten Sicherheitshinweis zu einer Abhängigkeit schon im Review erkennen und eine fertige Korrektur erhalten.
- Vorfälle aus Slack untersuchen
- Den Agenten einen Alarm mit kürzlich gemergten Änderungen abgleichen und eine Ursache vorschlagen lassen.
Gut zu wissen
- Review-Limit pro Stunde
- Die Gesamtzahl von Pull Requests oder Repositories ist nicht begrenzt, doch jeder Tarif hat im Rahmen einer Fair-Use-Regelung ein stündliches Review-Limit pro Entwickler.
- Tarifnamen geändert
- Die früheren Tarife Pro und Pro Plus heißen jetzt Essentials und Team; laut den häufigen Fragen zu den Preisen hat die Umbenennung die Preise nicht verändert.
- Nutzungsabhängige Extras
- Reviews über das enthaltene Limit hinaus, vollständige Sicherheitsscans der Codebasis und Agent-Minuten werden separat abgerechnet, optional mit einer monatlichen Ausgabenobergrenze.
- Sicherheitsfunktionen je nach Tarif
- Die laufende Sicherheitsüberwachung und die Sicherheitsprüfung jedes PR gehören nur zu Advanced und Enterprise.
Häufige Fragen
Was ist CodeRabbit?
CodeRabbit ist ein KI-Tool für Code-Reviews, das Pull Requests automatisch prüft und mit Korrekturvorschlägen kommentiert. Dazu kommen PR-Triage, Diff-Erklärungen und Sicherheitsüberwachung.
Wofür wird CodeRabbit genutzt?
CodeRabbit dient dazu, Codeänderungen vor dem Merge zu prüfen, offene Pull Requests zu priorisieren, große Diffs zu verstehen und eine Codebasis auf Sicherheitsprobleme zu überwachen.
Ist CodeRabbit kostenlos?
CodeRabbit ist für öffentliche Repositories kostenlos: Wer es in einem öffentlichen Repo installiert, erhält kostenlose Reviews ohne weitere Einrichtung. Die private Nutzung ist kostenpflichtig, und jeder Tarif beginnt mit einer 14-tägigen kostenlosen Testphase, für die keine Kreditkarte nötig ist.
Was kostet CodeRabbit?
CodeRabbit verkauft die Tarife Essentials, Team, Advanced und Enterprise, die pro Entwickler berechnet werden, sowie nutzungsabhängige Zusatzoptionen. Beträge nennen wir hier nicht, weil sich die Währung nicht bestätigen ließ; sieh dir die offizielle Preisseite an.
Mit welchen Plattformen funktioniert CodeRabbit?
CodeRabbit arbeitet mit Pull Requests auf GitHub und GitLab, in der IDE und über eine CLI und hat Agenten für Slack und Discord.
Hat CodeRabbit eine API?
Ja, aber CodeRabbit führt den API-Zugriff nur im Enterprise-Tarif auf. Die niedrigeren Tarife enthalten stattdessen MCP-Verbindungen.
Berechnet CodeRabbit jeden Entwickler in meiner Organisation?
Nein. Laut CodeRabbit werden nur Entwickler berechnet, die Pull Requests erstellen, und Plätze lassen sich jederzeit neu zuweisen.
Lässt sich CodeRabbit selbst hosten?
Ja. CodeRabbit nennt unter seinen Enterprise-Funktionen eine Self-Hosting-Option und ein SaaS-Deployment in der EU.
Für wen es sich eignet
- Softwareentwickler
- Engineering-Manager
- DevOps-Teams
- Security-Teams
- Maintainer von Open-Source-Projekten
In diesen Guides im Einsatz
- Welche KI-Tools helfen bei der Spieleentwicklung, vom Designdokument bis zum Launch?Phase 5: Code und Spiellogik
- Von der App-Idee in die App Stores: wo KI-Tools in jeder Phase helfenPhase 6: Tests und Code-Review
- Eine KI-App bauen: der Tool-Stack, Schicht für SchichtPhase 6: Den Code schreiben
Jeder Guide nennt die Phasen eines Vorhabens und die Tools, die in der jeweiligen Phase helfen. Alle Guides
Kommentare
Noch keine Kommentare. Hast du CodeRabbit schon genutzt? Erzähl den anderen, wie es lief.
Alternativen zu CodeRabbit
| Tool | Kostenloser Tarif | Einstiegspreis | API |
|---|---|---|---|
 GreptileKI-Agent für Code-Reviews, der ein Repository indexiert und Pull Requests mit dem Kontext der gesamten Codebasis kommentiert. |
Ja | — | — |
 ApplitoolsKI-gestützte Testplattform, die mit Visual AI prüft, wie Web- und Mobile-Oberflächen aussehen und sich verhalten. |
— | — | — |
 BrowserStackCloud-Testplattform für Websites und mobile Apps auf echten Browsern und Geräten, mit KI-Agenten im gesamten Testzyklus. |
— | — | — |
 DevinAutonomer KI-Softwareentwickler von Cognition, der Code plant, schreibt, testet und prüft und Pull Requests öffnet. |
Ja | — | Ja |
 HacktronKI-Sicherheitsplattform, die Pull Requests auf Schwachstellen prüft und quellcodebasierte Penetrationstests durchführt. |
— | — | — |
Aus denselben Kategorien wie CodeRabbit. Ein Einstiegspreis steht nur dort, wo wir ihn auf der Preisseite des Anbieters geprüft haben. Ein Strich bedeutet: nicht geprüft oder nicht veröffentlicht. Alle Tools in KI-Code-Assistent